2026年9月から10月にかけて韓国の金融機関と日本企業を狙った不正アクセスで、「ARTEX」というAIのツールが使われていたことが、10月に公表されました。ARTEXは、もともと侵入テスト(ペネトレーションテスト)のために作られたツールです。
守るための点検のために作られたツールが、なぜサイバー攻撃に使われるのでしょうか。そして、ツールを作った国と、攻撃した人がいる場所は同じなのでしょうか。
ARTEXは、侵入テストの計画から実行までをAIエージェントが進めるツールである
侵入テスト(ペネトレーションテスト)とは、会社のシステムに実際に入り込めるかを、攻撃する側と同じ手順で試す点検です。脆弱性診断が弱いところの一覧を出すのに対して、侵入テストは、その弱いところを使って本当に中まで入れるかを確かめます。
ARTEXは、この侵入テストをAIエージェントに任せるツールです。GitHubで「Autumn-27」という名前の中国の開発者がオープンソースとして公開していました。Cloud Security Allianceの解説によると、計画を立てるAIエージェントが点検の対象を作業に分け、作業を受け持つAIエージェントが、コマンドの実行や通信の確認といった実際の道具を使って進めます。作業の結果はAIエージェントの間で共有され、ある作業の結果が次の作業の判断に使われます。
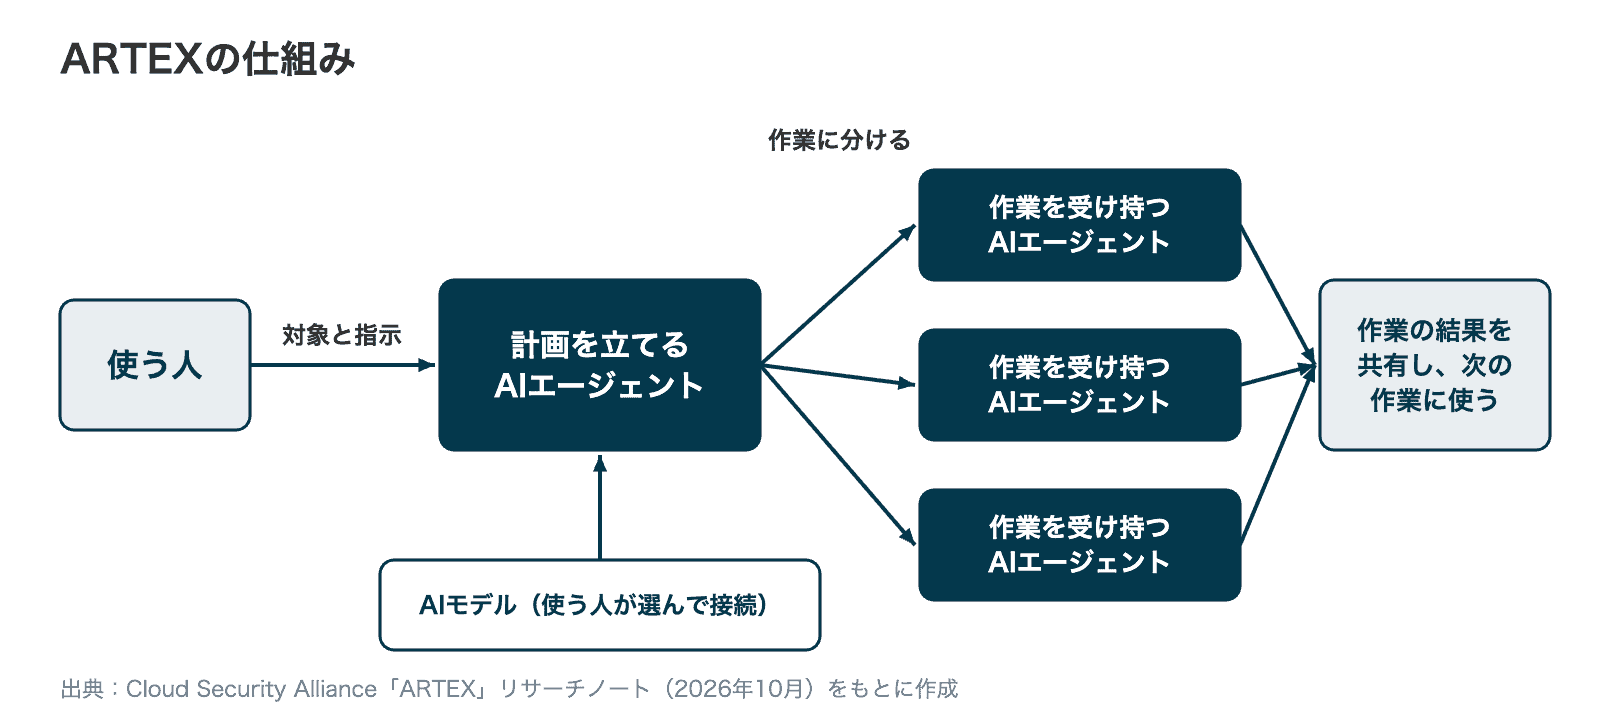
ARTEXが使うAIモデルは、使う人が選んで接続します。韓国の事例では、DeepSeekのモデルを主に使い、Z.aiのGLMやGrokのモデルで補っていました。開発者は、許可を得た会社や機関が自分たちのシステムを点検するために作ったと説明しています。
ARTEXは無料で公開されていて、人が手を動かさなくても侵入テストが進む作りだった
ARTEXの本体は、GitHubでオープンソースとして無料で公開されていました。使う人が負担するのは、つないだAIモデルの利用料と、ARTEXを動かす環境の費用です。使う人が点検の対象と指示を伝えると、そのあとはAIエージェントが作業を進めます。開発者は、許可を得た対象にだけ使うよう求めていました。ただ、それを守るかどうかは、使う人に任されていました。
侵入テストと攻撃はプロセスが同じ
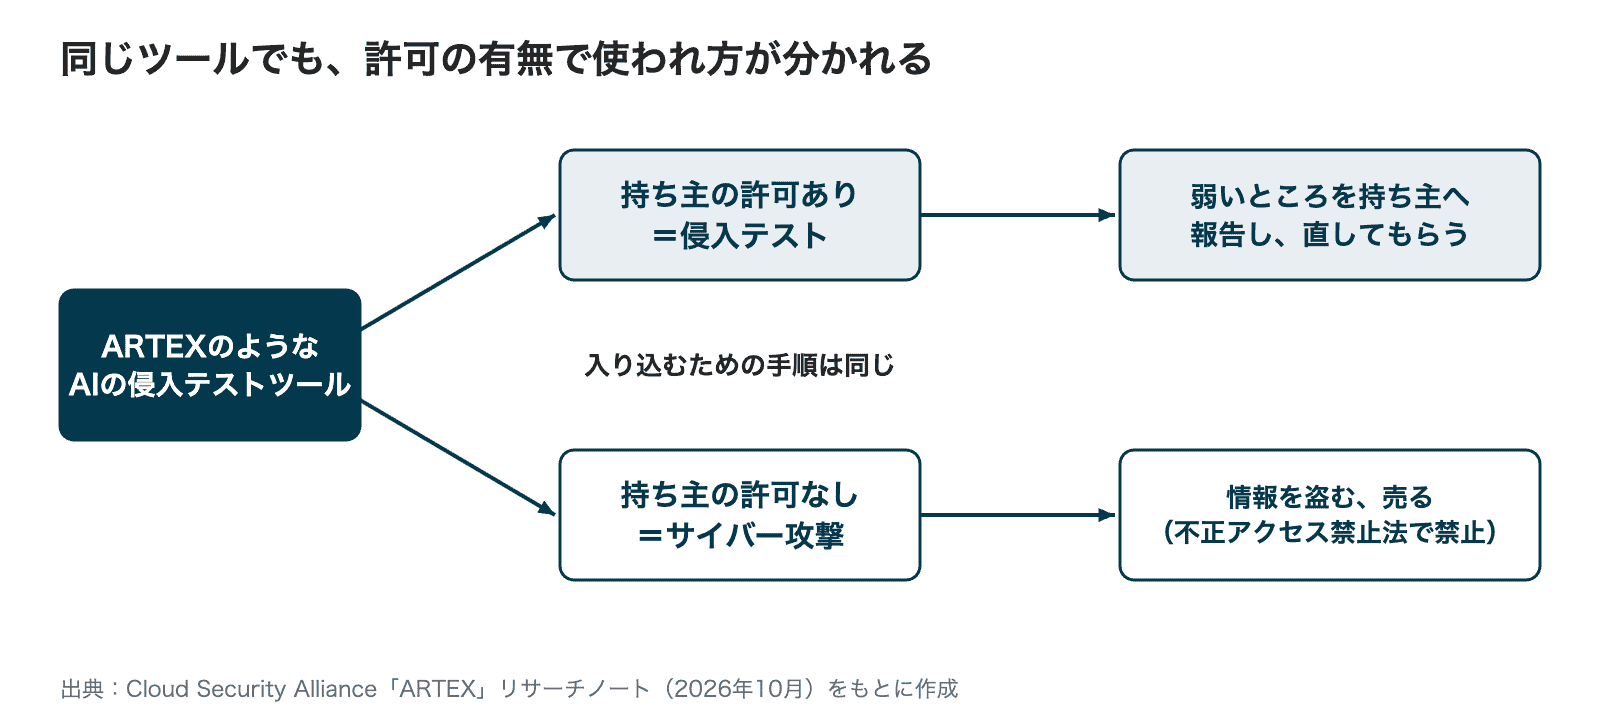
ARTEXが攻撃に使われるのは、侵入テストと攻撃が同じプロセスだからです。違いは以下のとおりです。
| 比べる点 | 侵入テスト | サイバー攻撃 |
|---|---|---|
| システムの持ち主の許可 | ある | ない |
| 入り込むための手順 | 攻撃と同じ | 侵入テストと同じ |
| 見つけた弱いところの行き先 | 持ち主へ報告し、直してもらう | 情報を盗む、売る |
手順が同じなので、ツールの側では、使う人に許可があるかどうかを区別できません。持ち主の許可なく他人のシステムに入ることは、不正アクセス禁止法で禁じられています。Cloud Security Allianceは、許可された点検のために作られ公開されたツールは、手を加えなくても侵入に使えると指摘しています。
ARTEXのような道具が無料で公開されると、点検に使える人が増えるのと同時に、攻撃に使える人も増える
無料で手に入り、人が手を動かさなくても作業が進む道具は、許可を得て自社を点検する会社にとって役に立ちます。同じ道具は、許可なく他人のシステムに入ろうとする人も使えます。
AIエージェントが人の代わりに作業するので、1人の攻撃者が侵入を試みられる会社の数も増えます。韓国の事例を見つけたCrowdStrikeの2026年10月7日の報告は、AIの道具によって、金銭目的の攻撃者が短い期間に複数の侵入を行えたと評価しています。
日本企業も、ARTEXを使った攻撃の標的になっていました。GMOサイバーセキュリティ byイエラエは2026年10月19日のブログで、日本企業を狙った攻撃の元になっていたサーバーでARTEXが使われていたことを確認したと公表しています。このサーバーは日本企業約20社を狙っており、そのうち9社は同じ業種でした。同じように主に日本企業を狙う、AIを使ったサーバーが、ほかに6台見つかっています。狙われた会社のうち8社は、2026年9月から10月にかけて、すでに情報の漏えいを公表していました。
英国のサイバーセキュリティの政府機関であるNCSCは、2025年5月の評価で、AIを使った攻撃の道具が広まると、侵入できる人や組織が増える可能性が高いとしています。ARTEXは、攻撃にも使えるAIの道具の例です。
公開をやめても、すでに保存されたコピーは残る
ARTEXの開発者は、攻撃とは無関係だと表明し、公開をやめて更新と保守も終えると発表しました(デジタルトゥデイの報道)。
ただ、オープンソースとして公開されていた間に、コピーを保存した人がいます。Cloud Security Allianceは、韓国語で手を加えた版が出回っていると伝えたうえで、公開をやめても防ぐ効果は限られるとしています。許可なく使おうとする人の手元にも、コピーは残っています。
ARTEXが中国で作られたことと、攻撃した人が中国にいることは別の話である
攻撃した人がどこにいるかは、2026年10月20日時点で公表された情報では確かめられていません。わかっていることと、わかっていないことは以下のとおりです。
| 項目 | わかっていること | わかっていないこと |
|---|---|---|
| ツールを作った人 | GitHubの「Autumn-27」という中国の開発者。攻撃とは無関係と表明している | 開発者と攻撃者のつながり(あるという証拠は公表されていない) |
| 攻撃した人 | CrowdStrikeは、中国語を話し、金銭目的である可能性が高いと評価している。確信の度合いは「中程度」 | 誰なのか、どの国にいるのか。CrowdStrikeは特定の集団と結び付けていない |
| 評価の根拠 | 中国で開発されたARTEXを使っていたこと、AIへの指示が中国語で書かれていたことの2つ | 国籍や所在を直接示す証拠 |
| 使われたサーバー | 1つは香港のIPアドレスだった | サーバーを借りた人がどこにいるか |
| 日本企業への攻撃 | GMOサイバーセキュリティ byイエラエが、ARTEXの使用と約20社が狙われたことを確認した | 攻撃した人の国籍や所在(ブログは触れていない) |
ARTEXはオープンソースとして公開されていたので、公開されていた間は、どの国の誰でも手に入れられました。中国語で指示を書けることも、中国にいることを示しません。今の公表情報から言えるのは、中国で作られたツールが使われたというところまでで、攻撃元が中国だとは限りません。
ツールを作った国と、攻撃した人の居場所を分けて読む
無料で公開されていたARTEXのようなツールは、許可があれば点検に、許可がなければ攻撃に使われます。公開されたツールは誰でも手に入れられるので、ツールを作った国は、攻撃した人の居場所を示しません。
次にサイバー攻撃のニュースでツールの名前と国を見たときは、攻撃した人の居場所まで確かめられているのかを、分けて読んでみてはいかがでしょうか。

