セキュリティの更新は、届いたらすぐ当てる。情報システムの担当者なら、そう教わってきたはずです。脆弱性が公表されてから攻撃が始まるまでの日数は、年々短くなっています。
ところが11月、米国で銀行の口座、航空の運航、国家安全保障局(NSA)の通信網が立て続けに止まりました。金融機関の幹部とNSAは議員に、原因は「AIが見つけた脆弱性の修正を急いだこと」だと説明したと報じられています。更新を急ぐと、何が止まるのでしょうか?
米国の大規模障害で止まったのは、銀行の口座と飛行機
止まったのは、守ろうとしていた銀行や航空のシステムでした。The Washington Sunによると、議会の関係者は「一度に多くの修正を通そうとしており、仕組みの設計を超えている」と話しています。修正を一度に当てすぎて、古いシステムが受け止めきれなくなった、という説明です。
| 止まったもの | 日付(2026年) | 起きたこと | 会社や機関の最初の説明 |
|---|---|---|---|
| 米連邦航空局(FAA) | 11月13日 | 全米で離陸を止め、2万便以上が欠航 | 原因は不明 |
| JPモルガン・チェース | 11月16日 | 利用者が口座を開けない | ソフトウェアの不具合 |
| NSA | 11月17日 | 機密の内部ネットワークを停止 | 定期的な保守作業 |
| Microsoft Outlook | 同じ週 | 大規模な障害 | 技術的な欠陥 |
日付はUNILADの整理によります。公式の調査結果はまだ出ておらず、FAAとMicrosoftの障害が修正と関係していたかも分かっていません。
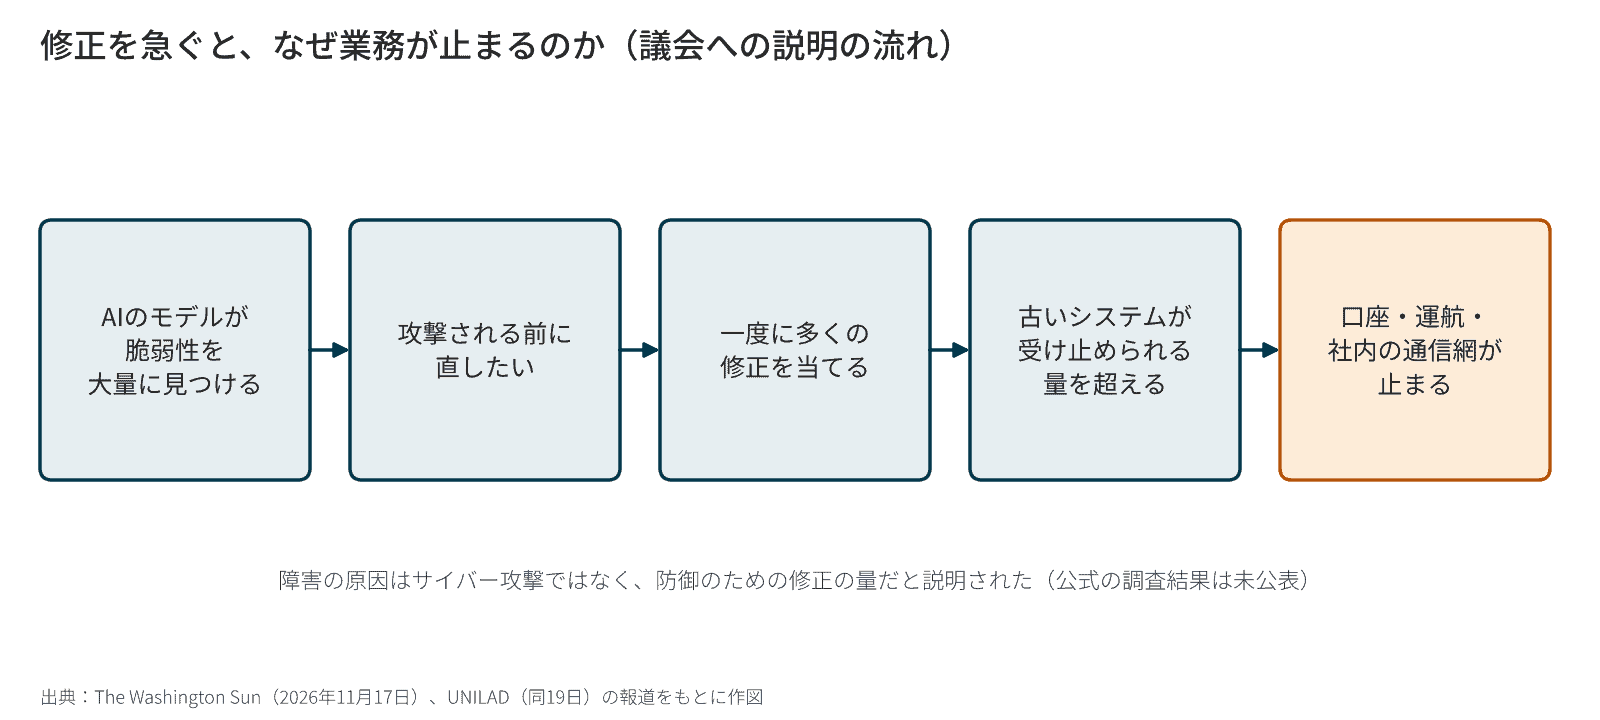
AIが脆弱性を大量に見つけ、修正を急いだ
大企業や連邦機関がAIのモデルで自分のネットワークを調べたら、思っていたよりずっと多くの脆弱性が出てきました。同じ穴を攻撃者もAIで見つけるかもしれない。だから見つかった分をまとめて、すぐに塞ごうとしました。
国家情報長官のジェイ・クレイトン氏は11月18日、下院国土安全保障委員会で、一連の障害は攻撃によるものではなく「保守作業と技術的な変更」に関係していると証言しました。国土安全保障長官のマークワイン・マリン氏もCNBCで、古いシステムに新しい技術を重ねていて負荷がかかっており、こうした障害は今後も増えると話しています。
現場の声もあります。ペンシルベニア大学ウォートン校のイーサン・モリック教授は、話を聞いたCIOたちが修正の要求に追われて疲れ切っていたとXに書いています。AIが見つける量に、確かめて当てる人の手が追いついていないようです。
セキュリティ更新で業務を止めないには、急ぐ修正とそうでない修正を分ける
すでに攻撃に使われている脆弱性だけはその日のうちに当てます。残りは一部の端末で先に試し、問題がないのを見てから全体に広げます。
攻撃に使われている脆弱性は、米国のサイバーセキュリティ・社会基盤安全保障庁(CISA)が「既知の悪用された脆弱性カタログ(KEV)」で公表しています。製品の提供元が「悪用を確認した」と発表したものも、同じ扱いでよいと思います。
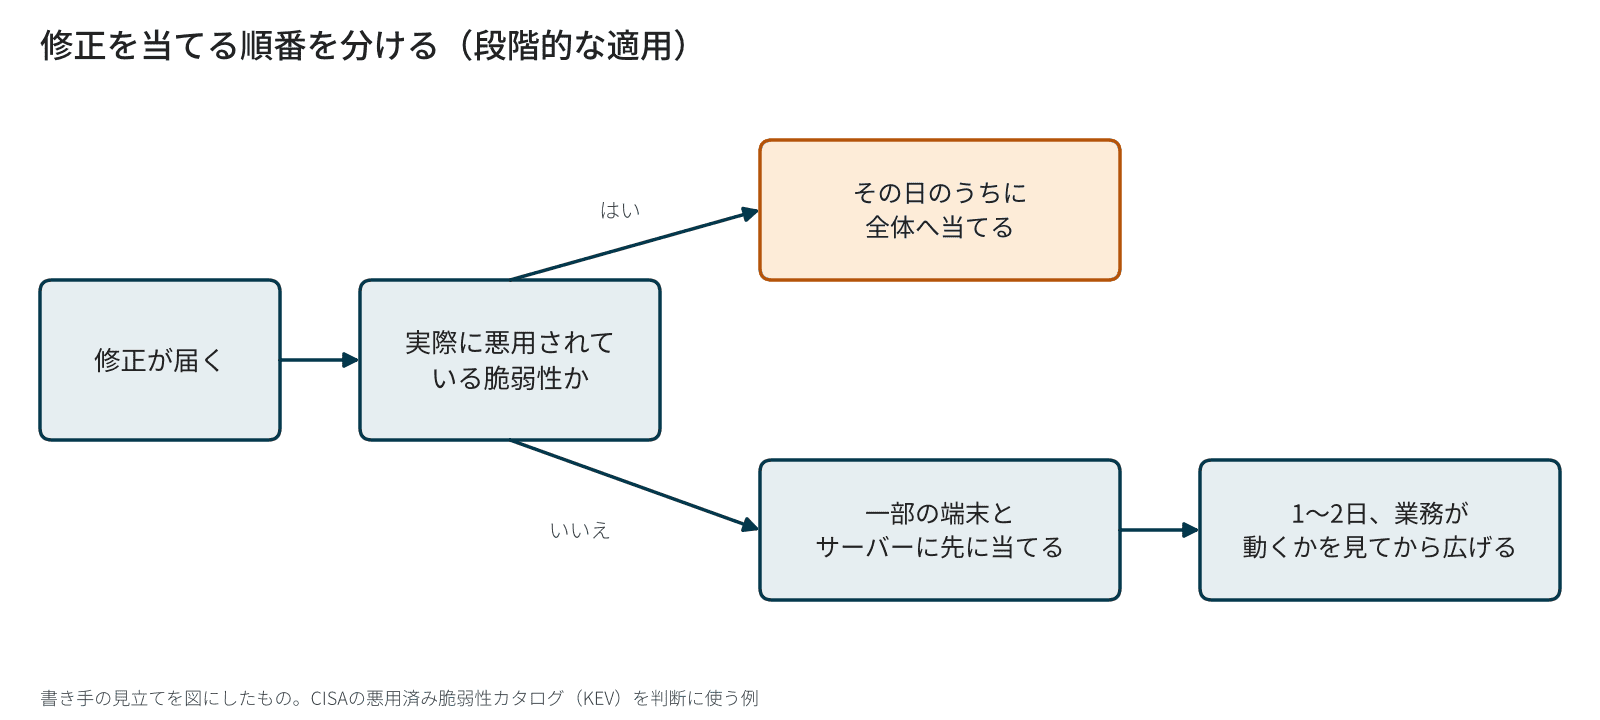
それ以外は、たとえば担当者の端末と、業務システムのテスト用の1台に先に当てます。翌日、受発注や会計のシステムがふだんどおり動いていれば、残りに広げます。explainx.aiの解説も、OSとアプリを同じ日に更新しないこと、当てた修正を元に戻す手順を用意しておくことを勧めています。
担当者が1人しかいない会社でも、この2つの分け方なら今日から始められます。届いた修正がKEVに載っているかを見る。載っていなければ、まず自分の端末に当てる。それだけです。

