パソコンやサーバーのソフトウェアに「更新があります」と出ても、仕事の区切りがつくまで後回しにする人は多いと思います。数日遅れても、すぐに狙われることはないと考えがちです。
2026年11月16日、Googleの脅威分析チーム(GTIG)は、AIがソフトウェアの更新の中身を読み、人の手を介さずに攻撃まで進める仕組み「exploit_agent」を初めて確認したと発表しました。この仕組みは、更新からどうやって自動で攻撃を作るのでしょうか?
更新の前と後のプログラムを比べて穴を見つけ、攻撃の道具を作って実行する
exploit_agentは、広く使われるWebアプリの更新を見張り、更新の前と後のプログラムを比べて直された箇所から穴(脆弱性)を見つけ、攻撃の道具を作って、人の手を介さずに実行します。
ソフトウェアの更新は、見つかった穴をふさぐために配られます。ふさいだ箇所は、更新の前と後のプログラムを比べれば分かります。更新した人は守られますが、まだ更新していない人の機械には、同じ穴が開いたまま残ります。exploit_agentは、この「比べれば分かる」作業を、AIに続けさせる仕組みです。
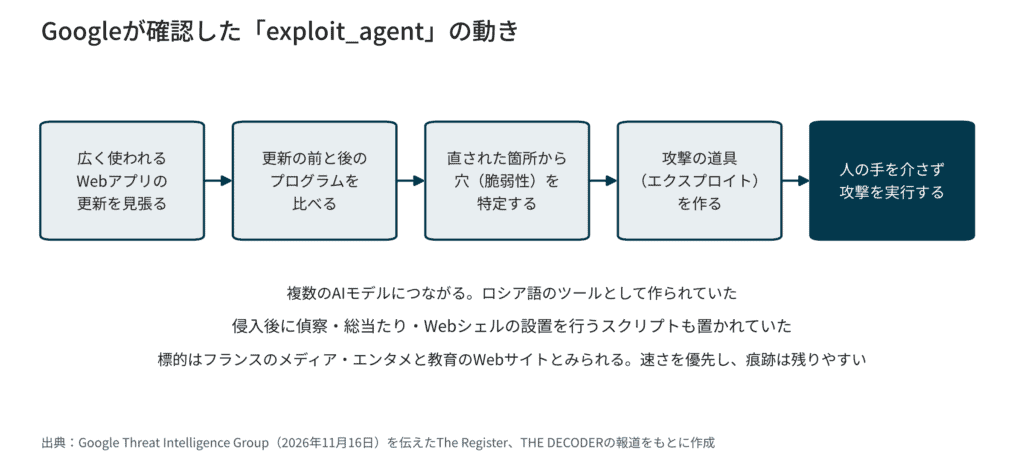
The Registerによると、GTIGが見つけた仕組みの挙動は次のとおりです。
| 見つかったこと | 中身 |
|---|---|
| 動かし方 | 複数のAIエージェントが連携する。商用のAIモデルと、手元で動かすAIモデルの両方につながる |
| 狙う相手 | 広く使われるWebアプリのソフトウェア。更新の前後の差を続けて分析するよう設定されていた |
| 言語 | ロシア語のツールとして作られていた |
| 一緒に置かれていたもの | 被害組織から盗んだデータ、侵入後に偵察・パスワードの総当たり・Webシェル(遠隔操作用の裏口)の設置を行うスクリプト、他の攻撃者のWebシェルを消すスクリプト |
| 標的とみられる先 | フランスのメディア・エンタメ業界と教育分野のWebサイト |
THE DECODERによると、GTIGは、今の自動の攻撃は隠れることより速さを優先しているので痕跡が残り、見つけやすいとしています。一方で、さらに強い攻撃が「数か月先」に来ているとも述べています。
更新が出てから攻撃されるまでの猶予は、平均63日から5日に縮んでいた
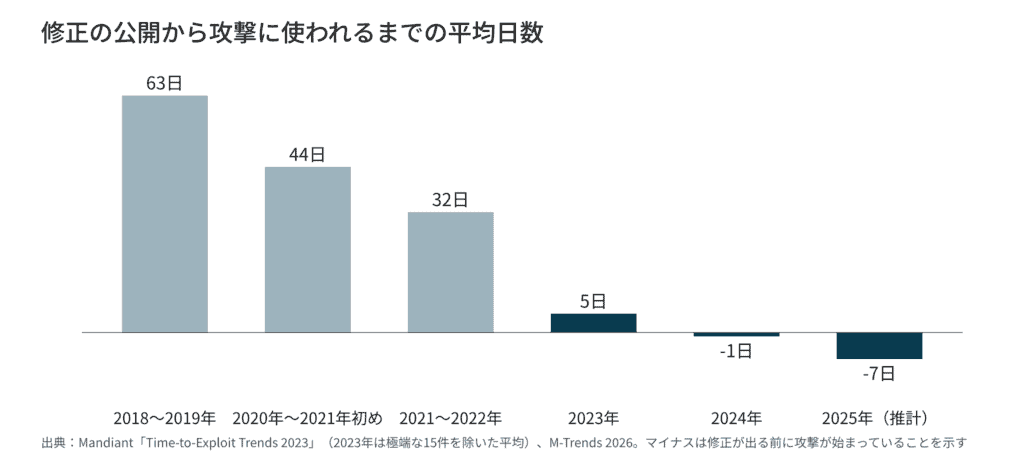
では、AIが入る前から、攻撃はどれくらい早くなっていたのでしょうか。修正が出てから攻撃に使われるまでの平均は、2018〜2019年の63日から、2023年には5日(極端な15件を除いた平均)まで縮んでいました。
Googleの子会社Mandiantは、修正の公開から攻撃に使われるまでの日数を毎年測っています。2023年の分析では、修正が出た後に攻撃された穴のうち12%が1日以内、29%が1週間以内に攻撃されていました。Mandiantの2026年の年次報告は、この平均が2024年はマイナス1日で、2025年はマイナス7日と推計しています。マイナスは、平均すると修正が出る前に攻撃が始まっているという意味です。
侵入の入口としても、脆弱性を突く攻撃は32%で、6年続けて最も多い経路でした。修正が出る前の穴を突く攻撃も、GTIGの今回の報告では2025年の月平均8件から2026年は月11件に増え、8月は22件でした。
猶予はもともと数日まで縮んでいて、そこへ更新を読む作業を自動でこなすAIが加わりました。 更新が出てから自分の機械に当てるまでの数日が、そのまま狙われる時間になったと思います。
AIが見つける穴は、乗っ取りにつながる種類が多い
では、AIが見つける穴は、普通の穴と何が違うのでしょうか。外からサーバーを乗っ取れる種類の穴の割合が、AI以外で見つかった穴の約2倍です。
GTIGの2026年10月の分析では、AIが見つけたとみられる穴の50%が、外から任意のプログラムを動かせる種類(リモートコード実行)でした。AI以外で見つかった穴では26%です。同じ分析では、AIの調査で見つかったBeyondTrustの脆弱性が、公表から4日以内に1つの攻撃グループに、7日以内にさらに5つのグループに使われていました。
ソフトウェアの更新を、人の判断に頼らない形にする
では、専任の担当者がいない小さな会社は、何を変えればよいのでしょうか。更新を「気づいた人が当てる」から「自動で当たる」に変え、インターネットから直接見えるソフトウェアだけは当日に当てる形にすることです。
すべてを当日に当てるのは、小さな会社には難しいはずです。そこで、狙われやすいものから順に分けます。
| 何のソフトウェアか | 例 | 更新の当て方 |
|---|---|---|
| インターネットから直接見えるもの | 会社のWebサイトの管理画面、VPN、問い合わせフォーム、ルーター | 修正が出た当日に当てる |
| 社員が毎日使うもの | パソコンのOS、ブラウザ、Office | 自動更新を有効にし、週1回、当たっているかを見る |
| 社内だけで使うもの | 共有のファイルサーバー、社内の業務ソフトウェア | 月1回、まとめて当てる |
exploit_agentが狙っていたのは、広く使われるWebアプリでした。会社のWebサイトに使っている管理画面やプラグインは、まさにこの種類です。
- 会社のWebサイト、VPN、ルーター、問い合わせフォームなど、外から見えるものを一覧にする
- それぞれの作り手が出す更新の知らせを、受け取る人を1人ずつ決める
- 米国の政府機関CISAが公開している実際に攻撃に使われた脆弱性の一覧に、自社のソフトウェアが載ったら当日に当てる
外から見えるソフトウェアの一覧を作り、今月の更新が当たっているかを1つずつ確かめてみてはいかがでしょうか。 一覧があれば、次の更新が出た日に誰が何をするかが決まるはずです。

