社内の管理画面には多要素認証をかけておく。パスワードが盗まれても、スマートフォンでの確認を通らなければ入れないからです。
ところがユーザベースは11月18日、NewsPicksの不正アクセスの調査結果を公表し、BIツール「Metabase」の脆弱性で多要素認証を迂回され、管理者になりすまされたと説明しました。なぜ多要素認証まで迂回できたのでしょうか?
Metabaseの脆弱性は、ログインの手前にあった
多要素認証が確かめるのは、ログインするときだけです。今回の脆弱性は、ログインしなくても使えるパスワード再設定の入口にあったので、多要素認証は一度も働きませんでした。
脆弱性の番号はCVE-2026-72898で、深刻度(CVSS)は最高の10.0です。AlpacaXの解説によると、攻撃者がパスワード再設定の入口(/api/session/reset_password)に送った「user-id」という値が、はじかれずにデータベースへの命令(SQL)として実行されました。いわゆるSQLインジェクションです。命令はMetabase自身の設定が入ったデータベースで動くので、攻撃者は管理者になれます。
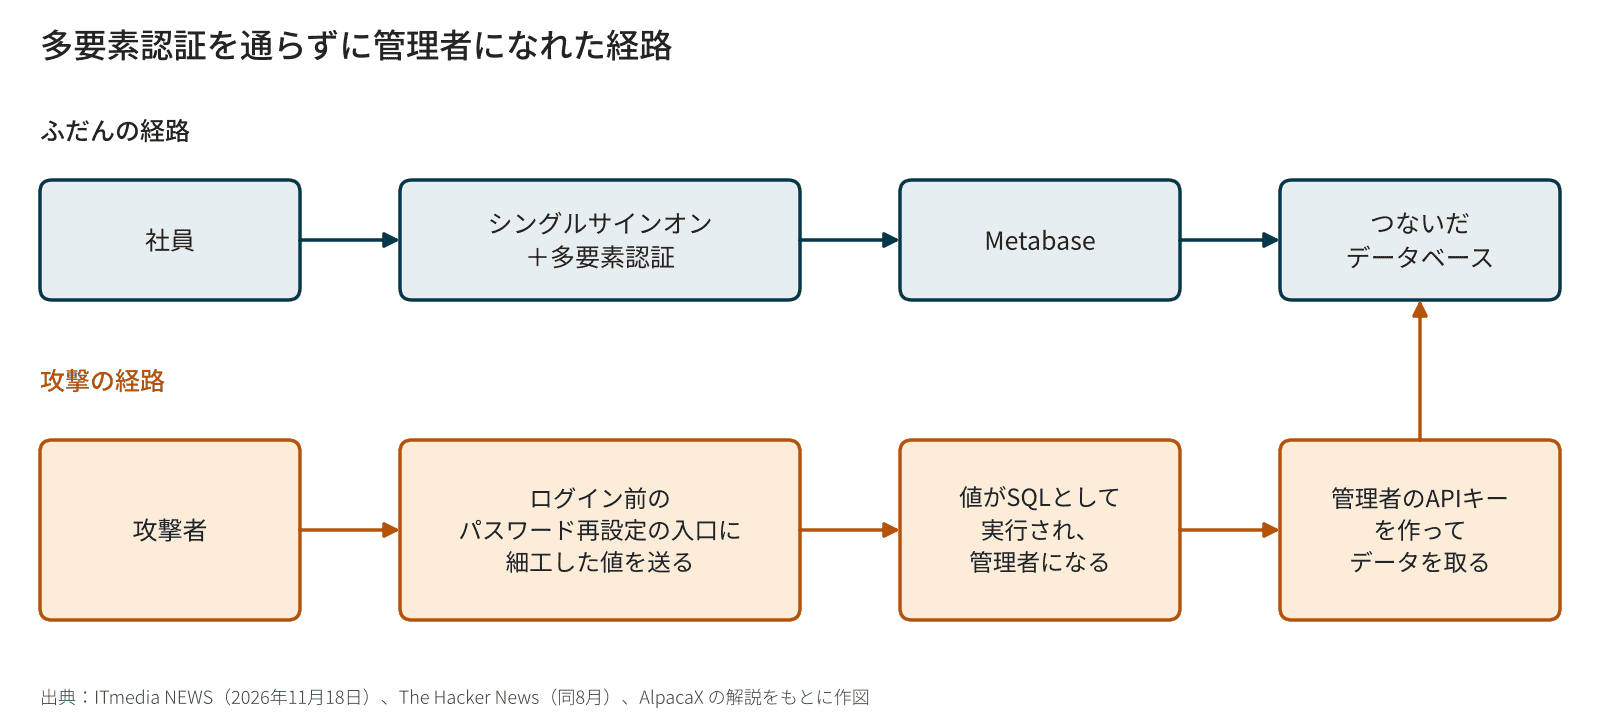
NewsPicksは、多要素認証つきのシングルサインオンを通らないとMetabaseに入れない作りにしていました。それでもITmedia NEWSによると、同社は「認証そのものを迂回できたため、多要素認証と権限制御が同時に無効化された」と説明しています。
管理者になると、つないだデータベースの顧客情報まで読める
BIツールの管理者は、集計のためにつないだデータベースの接続情報を持っています。攻撃者は管理者になりすましたあと、管理者権限のAPIキー(画面を使わずにプログラムから操作するための認証情報)を作り、そこからデータを抜きました。
ふだんの利用者には個人情報が見えない設定でした。管理者の権限だと、一時的な業務用の情報や退会した人の一部の情報まで見えてしまいました。 漏れた情報と件数です。
| 情報の種類 | 件数 |
|---|---|
| クレジットカードの名義・有効期限・番号の下3〜4桁 | 361,598件 |
| メールアドレス | 322,531件 |
| 所属の役職(7分類) | 272,392件 |
| 所属(勤務先など) | 64,572件 |
| 氏名 | 58,754件 |
| 配送先の住所・宛名 | 30,906件 |
| 所属先の電話番号 | 28,013件 |
| 生年月日 | 27,194件 |
NewsPicksの本番のシステムへの侵入は確認されていないとしています。
修正版に更新する前日に、データを取られていた
NewsPicksは、Metabaseが脆弱性を公表してから3営業日後(6日後)に修正版へ更新しています。遅い対応ではありません。それでも攻撃は公表の4日後、CVE番号が付く前に始まっていて、更新の前日にはデータを取られていました。
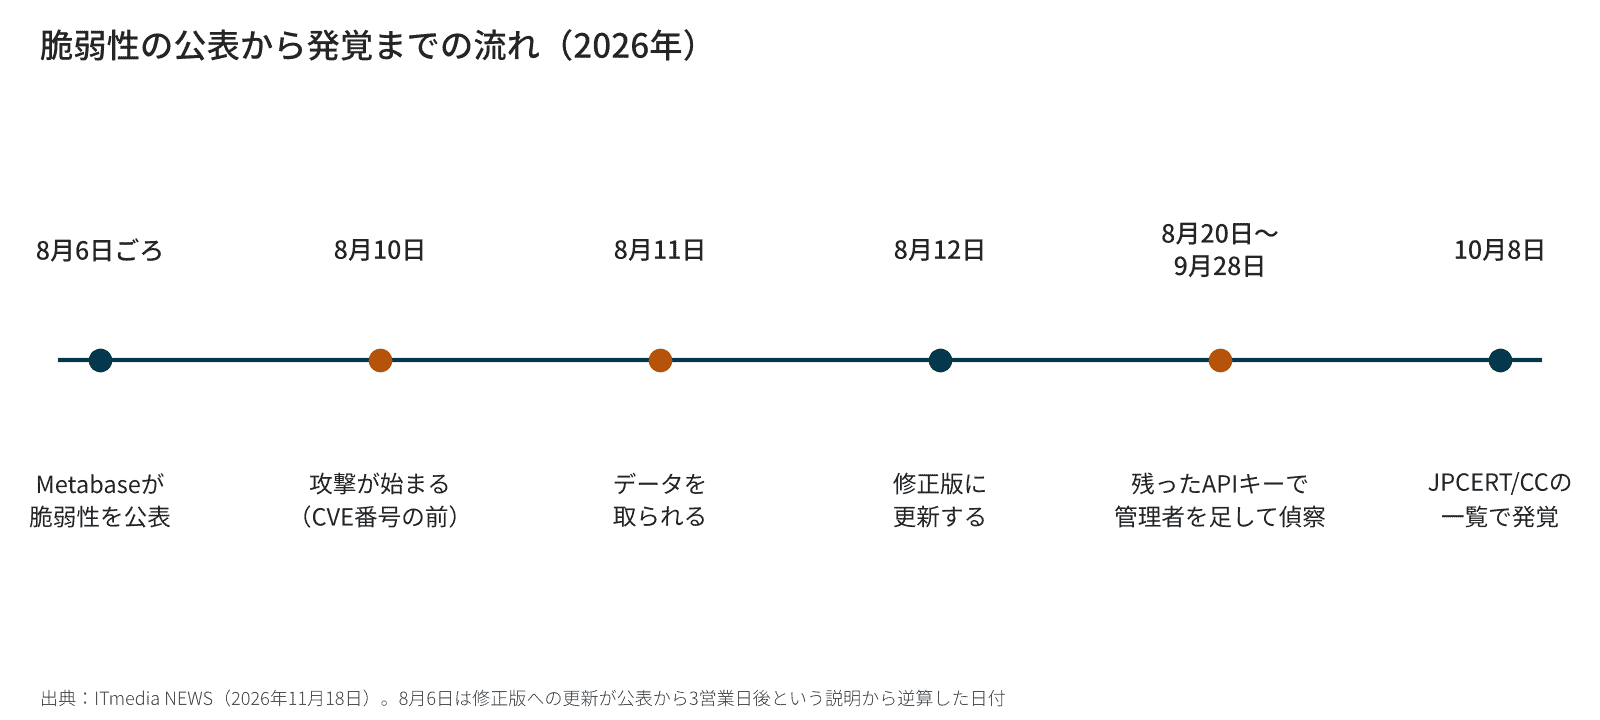
更新したあとも終わりませんでした。攻撃者が作ったAPIキーは残っていて、8月20日から9月28日まで、そのキーで管理者のアカウントを足しては新しいデータを見ていました。修正版に更新しても、攻撃者が先に作った鍵や管理者は消えません。気づいたのは10月8日で、JPCERT/CCが公表した不審なIPアドレスの一覧で自社を調べたのがきっかけです。
Metabaseなど社内のBIツールは、管理画面を外から開けないようにする
修正版がまだ出ていない段階でも、管理画面にインターネットから直接届かなければ、この攻撃は入口で止まります。NewsPicksも再発防止として、Metabaseへのアクセスにネットワークの段階での認証を必須にしました。たとえば、社内のネットワークかVPNを通った端末からしか画面を開けないようにする形です。
The Hacker Newsによると、Metabaseは修正までのつなぎとして /api/session/reset_password への通信を止めるよう勧め、更新後にやることとして次を挙げています。
- ログイン中のセッションをすべて切る
- 心当たりのないAPIキーを消す
- 管理者のアカウントに知らない変更がないか見る
- つないでいるデータベースのパスワードを変える
- データベースの記録で、知らない読み出しがないか見る
BIツールにつなぐデータベースのアカウントを、集計に使う表だけ読める権限にしておくのも効きます。管理者を乗っ取られても、取られるのはその表だけで済みます。
社内でMetabaseを使っているかどうか、情報システムの担当者が把握していないこともあります。マーケティングや分析の部署が自分たちで立ち上げている例があるので、部署ごとに聞いてみると見つかります。

