会社がやることは4つです。委託先に確かめること、多要素認証をかけていないアカウントを洗い出すこと、ネットワークから切り離したバックアップを持つこと、漏洩が起きたときの報告の手順を決めておくことです。
しかし、AIが関係しているなら、AIに合わせた新しい対策が要るのではないでしょうか。
2026年に公表された不正アクセスのうち、10万件を超えたものは19件
2026年1月から9月29日までに公表された情報漏洩のうち、不正アクセスやランサムウェアによるもので、件数が10万件を超えるものは次の19件です。件数が大きいものほど、ECサイトや予約の仕組みのように、多くの会社が共同で使う基盤から漏れています。
| 公表日 | 企業・サービス | 漏れた、または漏れた可能性のある情報 | 件数 |
|---|---|---|---|
| 1月 | バンダイナムコフィルムワークス(バンダイチャンネル) | 会員情報 | 最大136万6,000件 |
| 2月 | スマレジ(スマレジ・アプリマーケット) | 外部アプリを通じた顧客情報 | 13万6,346人 |
| 3月 | 穴吹ハウジングサービス | 個人情報(ランサムウェア) | 約49万6,000人分 |
| 3月 | 日本医科大学武蔵小杉病院 | 患者の情報(ランサムウェア) | 約13万1,700人分 |
| 4月 | ウエーブ | 顧客情報 | 最大17万6,810件 |
| 4月 | マイナビ(利用するクラウドサービス) | 利用者と取引先の情報 | 11万1,505件 |
| 4月23日 | 2りんかん(イエローハットの子会社) | 会員情報 | 317万9,454人 |
| 5月15日 | CKCネットワーク・学参 | 問い合わせと会員の情報(ランサムウェア) | 約71万7,000件 |
| 5月18日 | ユニバーサル ミュージック(ECサイト) | 氏名・住所・電話番号・購入履歴 | 310万5,585件 |
| 6月12日 | 日本テレネット | 氏名・住所・電話番号など(ランサムウェア) | 約106万6,000件 |
| 6月23日 | KDDI(BIGLOBE・J:COMなどが使うメールシステム) | メールアドレス・パスワード | 1,223万3,087人 |
| 6月30日 | アフラック生命保険 | 氏名・生年月日・保険料の口座情報など | 約440万人 |
| 8月1日 | Eストアー(ショップサーブ) | 購入者の氏名・住所・電話番号・メールアドレス | 最大885万3,839件 |
| 8月3日 | EPARKリラク&エステ(予約管理の仕組み) | 予約の情報 | 最大約3,300万レコード |
| 8月13日 | チャーム(ペット用品の通販) | 顧客情報 | 約39万件 |
| 8月19日 | さくらインターネット | 会員の情報 | 約136万アカウント |
| 9月27日 | スターツ出版(OZmall) | メールアドレスなど | 最大44万7,610件 |
| 9月28日 | タイムズモビリティ(タイムズカー) | 氏名・住所・電話番号・運転免許の情報・本人確認書類の画像など | 約660万件 |
| 9月29日 | セイコーマート | 氏名・住所・電話番号・メールアドレスなど | 約57万アカウント |
6月に公表された九州電力送配電の最大1,090万件は、データを保存した記憶媒体の所在が分からなくなった事案で、不正アクセスではないので表から外しました。表に載せたのは、会社が自分で公表したものだけです。公表されていない事案は入っていません。件・人・アカウントと単位が混ざり、同じ人が重なっていることもありますが、19件を単純に足すと約7,800万になります。9か月で、日本の人口の6割を超える数です。
情報漏洩を報じた記事の本数は、8月に今年いちばん多くなった
セキュリティのニュースサイトScanNetSecurityが、毎月、国内の情報漏洩の事故と事件を報じた記事の本数は、次のとおりです。
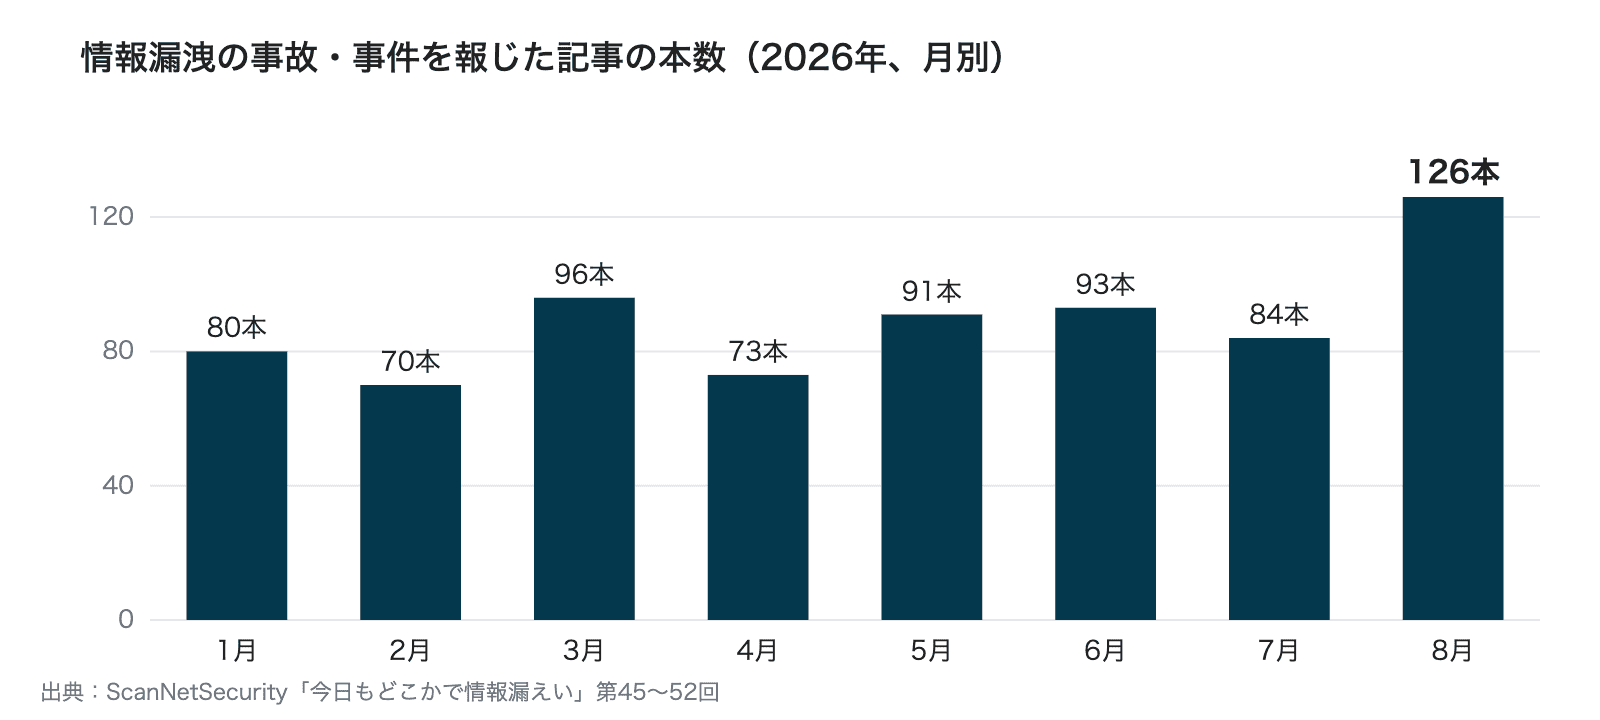
8月の126本は、7月の84本より42本多く、それまで最も多かった3月の96本も30本上回りました。
ただし、年の件数が増え続けているわけではありません。東京商工リサーチによると、上場企業とその子会社が公表した個人情報の漏えい・紛失事故は、2024年の189件から2025年の180件へ少し減りました。一方で、漏えいした個人情報は1,586万人分から3,063万6,910人分へ、約2倍に増えています。増えているのは、1件あたりの大きさと、2026年8月の記事の本数です。
IPAと警察庁は、AIで攻撃がしやすくなったと見ている
IPA(情報処理推進機構)は、毎年「情報セキュリティ10大脅威」を公表しています。2026年の組織編では、「AIの利用をめぐるサイバーリスク」が初めて選ばれ、いきなり3位に入りました。IPAは、このリスクの中身の1つに「AIの悪用によるサイバー攻撃の容易化、手口の巧妙化」を挙げています。
警察庁も、2025年のサイバー犯罪の報告で、生成AIを悪用した事件を取り上げています。複合カフェのアプリのサーバーに、生成AIで作ったプログラムを使って、約724万件の不正な指令を送った事件で、2025年12月に逮捕されたのは高校生でした。IPAが挙げているとおり、AIで攻撃にかかる手間は下がっています。
ただし、2026年に増えた分のうち、どれだけがAIによるものかは、どの機関も測っていません。上の表の19件にも、攻撃にAIが使われたと会社が公表したものは、確認できた範囲ではありません。
そして、IPAの10大脅威の1位はランサムウェア、2位は委託先を狙った攻撃、4位はシステムの脆弱性を悪用した攻撃です。どれも以前からある手口です。AIが増やしたのは、昔からある手口を使える人の数と、攻撃される会社の数だと思います。
だから、会社がやることは、AI専用の新しい対策より先に、昔からある入口を塞ぐことです。
1 委託先に、脆弱性をどう直しているかを書面で聞く
最初にやるのは、自社の顧客情報を預けている委託先に、4つの質問を書面で送ることです。
- 脆弱性の修正を、どのくらいの頻度で入れているか
- 不正なアクセスがないか、ログを見ているか
- 侵入に気づいたとき、何時間以内に連絡をくれるか
- 自社の顧客情報を、どこに保存しているか
表の19件のうち、KDDI、Eストアー、EPARKリラク&エステ、さくらインターネットは、多くの会社が共同で使うメールやECサイトや予約の仕組みから漏れています。自社がどれだけ気をつけていても、委託先から漏れれば、自社の顧客の情報が漏れます。 IPAの10大脅威でも、委託先を狙った攻撃は2位です。
送る相手は、自社のウェブサイトの制作・保守の会社、顧客管理の仕組みを提供している会社、予約やECの仕組みを提供している会社です。回答が来ない会社があれば、その委託先がいちばん危ないと考えてよいと思います。
2 多要素認証をかけていないアカウントを一覧にする
次にやるのは、社内のアカウントのうち、多要素認証をかけていないものを一覧にすることです。多要素認証とは、パスワードに加えて、スマートフォンに届く番号などでもう一度本人を確かめる仕組みです。
KDDIの事案で漏れたのは、メールアドレスとパスワードでした。パスワードだけで入れるアカウントは、パスワードが漏れた時点で、誰でも入れる状態になります。
警察庁によると、2025年のランサムウェアの侵入経路は、VPN機器が6割以上でした。VPN機器は、社外から社内のネットワークに入るための機器です。VPN機器とメールのアカウントに多要素認証がかかっているかを、最初に確かめます。
多要素認証をかけても、自動でログインする仕組みや共有のアカウントが例外として残りがちです。一覧にするのは、その例外です。例外を消せないアカウントは、ログインできる場所を会社のネットワークの中だけに絞ります。
3 ネットワークから切り離したバックアップを持つ
3つ目は、ネットワークから切り離したバックアップを持つことです。
IPAの10大脅威の1位は、ランサムウェアです。ランサムウェアは、会社のデータを暗号化して使えなくし、元に戻す代わりに金銭を求める攻撃です。警察庁によると、2025年のランサムウェアの被害の報告は226件で、そのうち中小企業が約6割でした。大きな会社だけが狙われているわけではありません。
ネットワークにつながったままのバックアップは、元のデータと一緒にランサムウェアに暗号化されます。社内のファイルを置いているサーバーのバックアップを、ネットワークから外した媒体に取るか、書き換えができない形で保存できるクラウドに取ります。
4 漏洩が起きたときに、判断・報告・顧客への連絡を誰がするかを決めておく
4つ目は、漏洩が起きたときの手順を1枚にまとめておくことです。
個人情報保護法では、不正アクセスで個人データが漏れた、または漏れたおそれがあるとき、会社は個人情報保護委員会に報告しなければなりません。報告は2回あります。気づいてからおおむね3日から5日以内に出す速報と、30日以内に出す確報です。不正アクセスのように、不正な目的で行われたおそれがあるときは、確報の期限は60日以内になります。
決めておくのは、誰が漏洩かどうかを判断するか、誰が委員会に報告するか、誰が顧客に知らせるかの3つです。 起きてから決めると、速報の期限に間に合いません。
よくある疑問
Q:AIで攻撃が増えるなら、AIを使った防御の製品を入れたほうがよいのでしょうか。
A:先に、上の4つが済んでいるかを確かめるのがよいと思います。表の事案の多くは、委託先の仕組み、パスワード、ECサイトから漏れています。どれも、AIの製品を入れる前に塞げる入口です。4つが済んでから、ログの監視などにAIの製品を検討してみてはいかがでしょうか。
Q:うちは小さな会社なので、狙われないのではないでしょうか。
A:狙われます。警察庁によると、2025年のランサムウェアの被害の約6割は中小企業でした。攻撃する側は、入れる入口を探してから攻撃します。入口が開いていれば、会社の大きさは関係ありません。
Q:情報漏洩には、メールの誤送信や、書類の紛失もあるのではないでしょうか。
A:あります。東京商工リサーチの2025年の集計では、180件のうち116件がウイルス感染・不正アクセスで、残りは誤送信や紛失などでした。この記事は、AIと関係の深い不正アクセスに絞っています。誤送信と紛失は、別の手当てが要ります。

