システムを新しくするときは、本番とは別のテスト環境で動きを確かめます。そこには架空のデータを入れておくのが基本です。
ところが楽天証券は11月、テスト環境に本番の顧客データの一部を、マスキング(氏名や番号を読めない形に置き換える処理)をせずにコピーしていたと説明しました。そこへの不正アクセスで、最大約447万口座の情報が漏れたおそれがあります。自社のテスト環境に、本物の顧客データは残っていないでしょうか?
テスト環境の顧客データは、3つを確かめれば見つかる
テスト環境がいくつあるか、そこに本番からコピーしたデータがあるか、そのデータをいつ消すことになっているか。この3つを確かめれば分かります。
楽天証券はITmedia NEWSの取材に、システムを新しくするときに一部の機能は本番のデータで確かめる必要があり、本番の顧客情報の一部を一定期間テスト用のサーバーにコピーしたと答えています。いつコピーして、いつまで置いていたかは答えていません。消す期限が決まっていないコピーは、作業が終わっても残り続けます。
点検するときは、次の表を使えます。
| 点検すること | 確かめ方 | 見つかったら |
|---|---|---|
| テスト環境がいくつあるか | 情報システムの担当者と委託先に、検証用・開発用・研修用のサーバーとクラウドの一覧を出してもらう | 一覧にない環境は、持ち主と使い道が決まるまで止める |
| 本番のデータがあるか | 各環境のデータベースから数件抜き出し、実在する顧客の氏名やメールアドレスがないか見る | 要らなければ消す。要るならマスキングしたデータに入れ替える |
| マスキングしてあるか | 氏名・電話番号・口座番号が、架空の値や伏せ字になっているか見る | コピーのたびに通す置き換えの手順を作る |
| いつ消すか | コピーの申請に、消す日と消す人が書いてあるか見る | 消す日を決め、過ぎていたらその週に消す |
| 外から開けるか | テスト環境の画面やAPIが、社外のネットワークから開けないか確かめる | 社内のネットワークかVPNからしか開けないようにする |
楽天証券は社内の正式な手続きを通していた
楽天証券は、担当者が勝手にやったのではなく、社内の正式な手続きを経ていたと説明しています。手続きを通していても、置き場所がきちんと守られているか、使い終わったら消したかは、別に確かめないと漏れます。
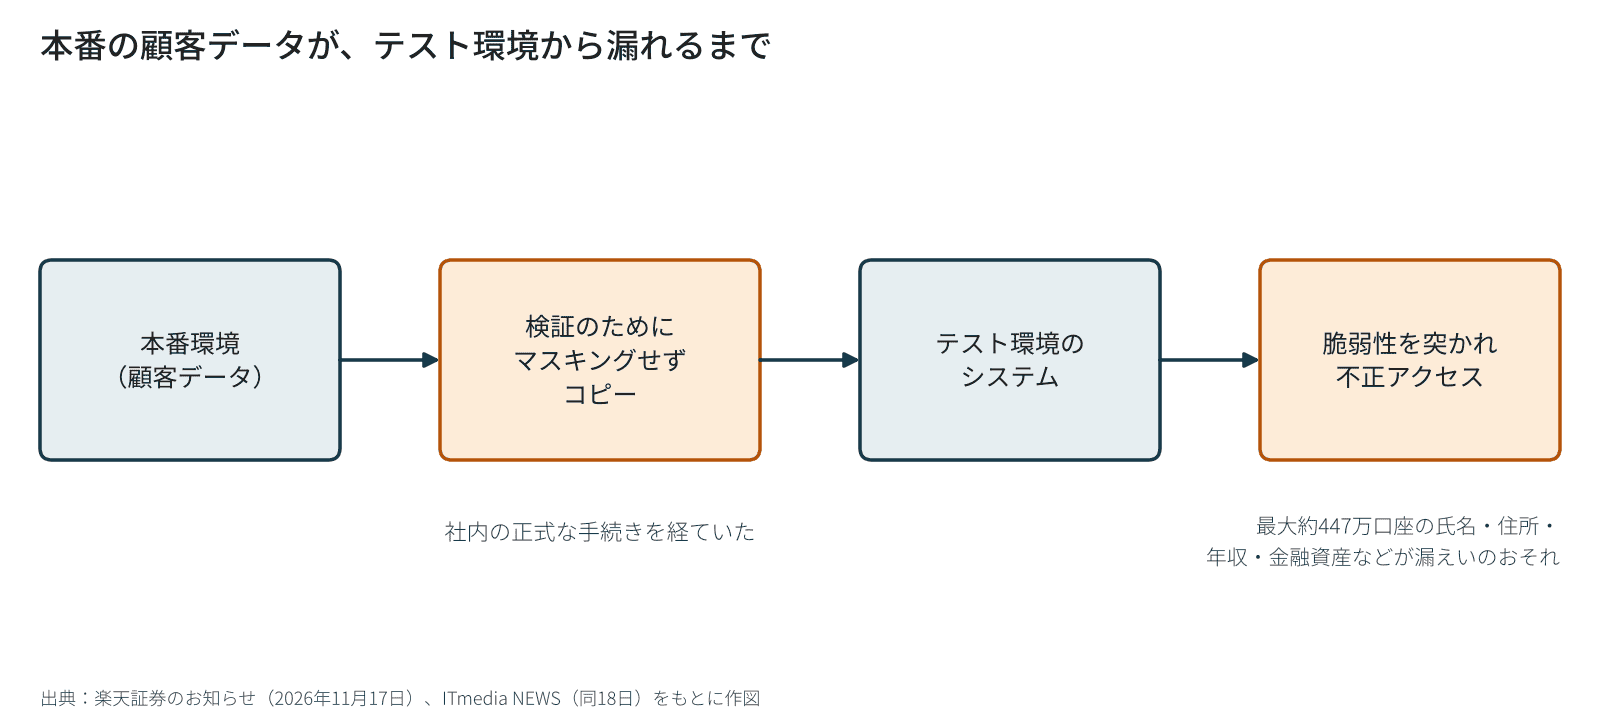
楽天証券のお知らせによると、11月11日にテスト環境で管理していた情報が漏れたおそれを確認し、16日に一部のシステムへの不正アクセスの可能性に気づいて遮断しました。同社はITmedia NEWSに、セキュリティ対策はしていたが脆弱性を突かれたと話しています。
テスト環境は、本番より守りが甘くなりがちです。動きを確かめるために設定を変えたり、更新を後回しにしたりするからです。手続きが「本番のデータを使ってよいか」の承認だけで終わっていたなら、そのあとの危険は誰も見ていなかったことになります。ただ、これは発表から読み取れる範囲での見立てで、楽天証券の手続きの中身は公表されていません。
テスト環境に置いた項目の数だけ、漏れたときの被害が増える
楽天証券で漏れたおそれがあるのは、次の情報です。
| 対象 | 口座数 | 主な項目 |
|---|---|---|
| 詳しい情報まで含む口座 | 最大約447万 | 氏名、生年月日、住所、電話番号、メールアドレス、勤務先、出金先の口座、申告した年収と金融資産、商品ごとの資産 |
| IDだけの口座 | 最大約1,125万 | 部店・お客様コード、ログインID |
確かめたい機能が口座番号の形しか使わないなら、氏名や年収まで持っていく必要はありません。 本番からコピーするときは、使う項目だけを選び、ほかの列は外すか架空の値に置き換えます。
個人情報保護法は、1,000人を超える個人データが漏れたときや、不正なアクセスで漏れたおそれがあるときに、個人情報保護委員会への報告と本人への通知を求めています。テスト環境のデータも例外ではありません。
委託先が作ったテスト環境も、自社の責任の範囲です。個人データを渡している会社には、委託先を監督する義務があります。まずは情報システムの担当者と委託先に「本番の顧客データが入っているテスト環境はいくつあるか」と聞くところから始めれば、この週のうちに全体が見えてきます。

