PHPの開発チームは、重大な脆弱性2件の修正版を、日本時間2026年10月21日23時に公開すると告知しています。2件とも、深刻度を示すCVSSの値は10点満点で9.2です。
しかし、会社のWebサイトを制作会社や保守会社に任せていると、修正版は自分では適用できません。修正版が出るまでの数時間、サイトを任せている会社は、待つしかないのでしょうか?
サイトを一覧にし、脆弱性を誰が塞げるかで4つに分ける
待つしかないサイトは一部で、自分で塞げるサイトや、23時までに頼めることがあります。まず自分たちのサイトを一覧にして、脆弱性を塞ぐのが誰かで4つに分けます。
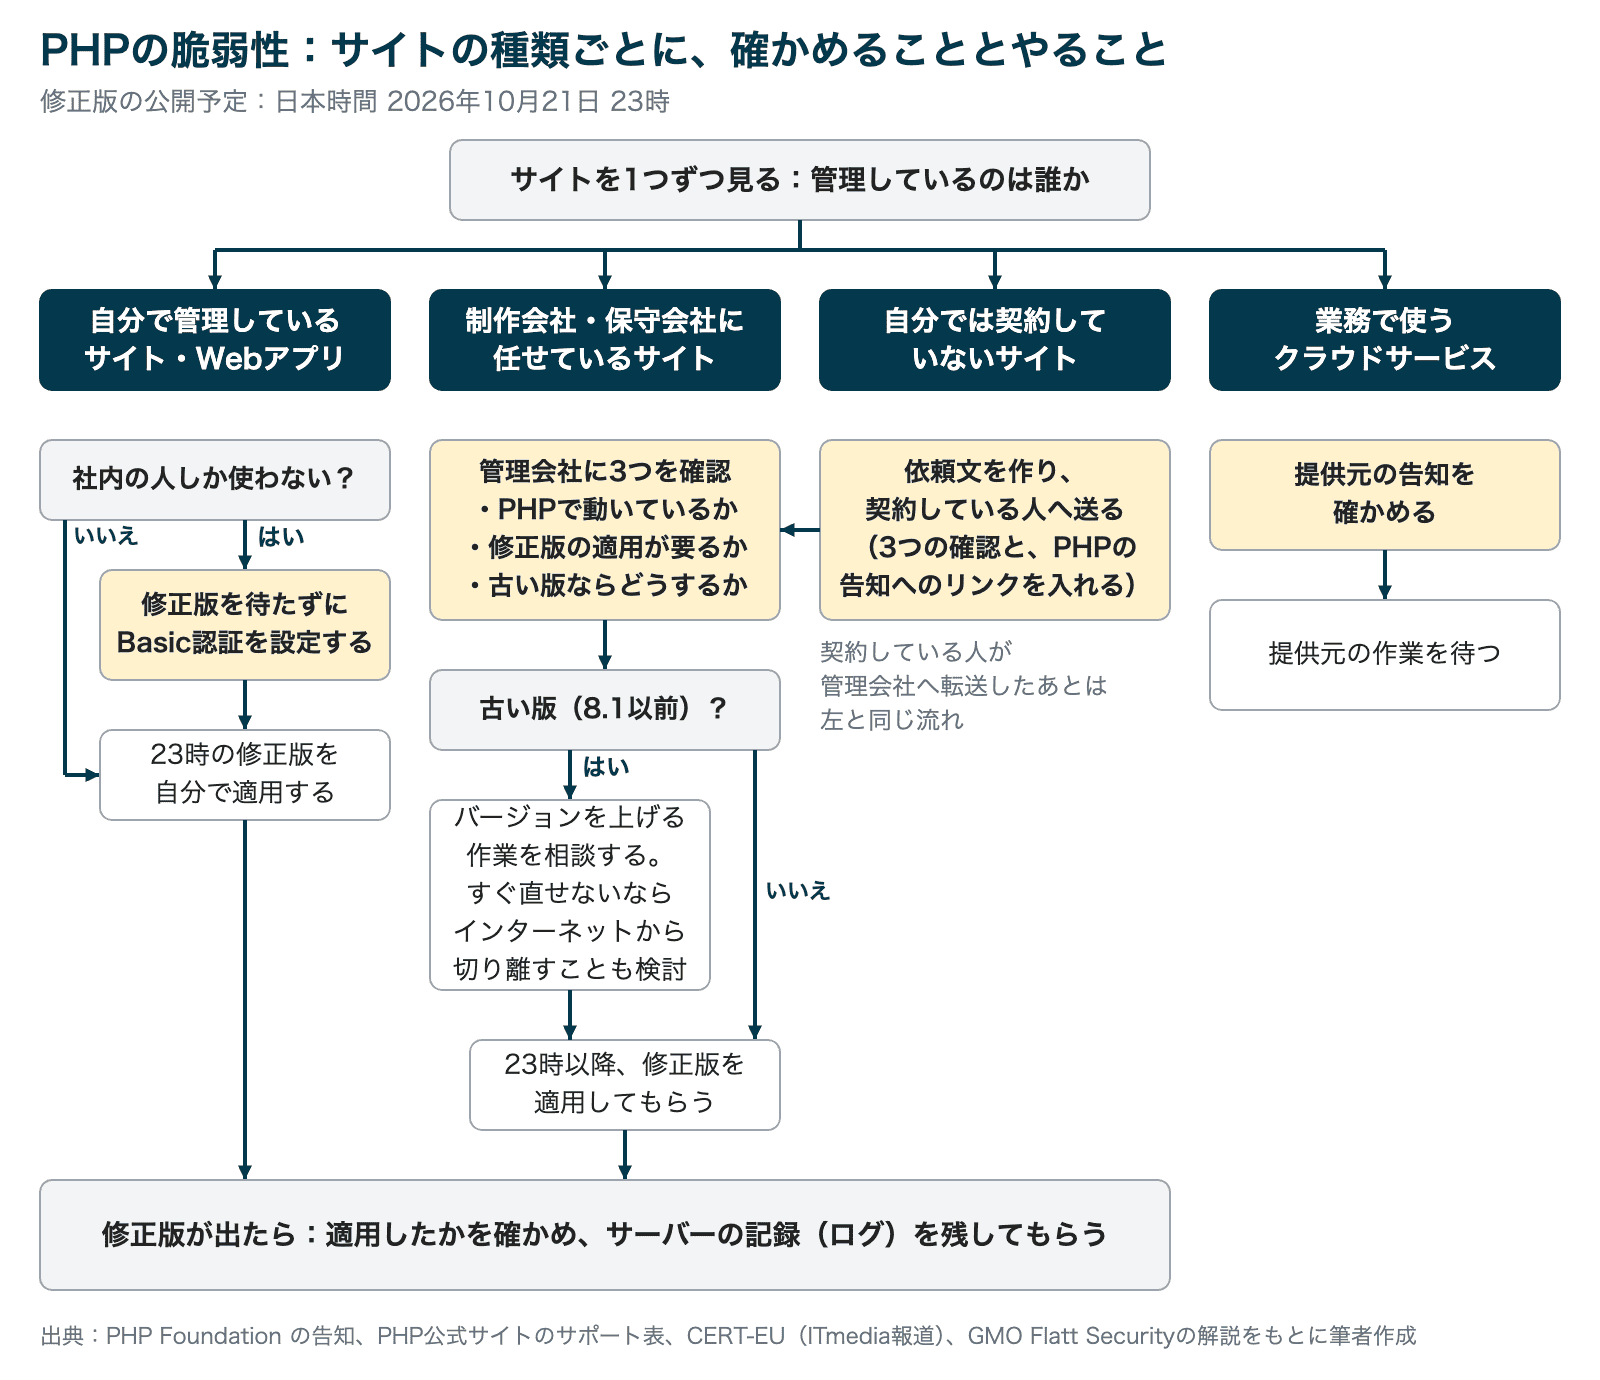
一覧には、WordPressで作ったホームページも入れます。WordPressもPHPで動いています。PHPで動いているか分からないサイトも一覧に入れておき、管理会社に確かめてもらいます。欧州連合の機関のセキュリティ対応チーム(CERT-EU)は、PHP 5以降の全バージョンが影響を受ける懸念があるとしています(ITmedia)。
社内向けのWebアプリは、修正版を待たずにBasic認証を設定する
社内の人しか使わないWebアプリは、自分たちでBasic認証を設定できます。Basic認証は、サイトを開く前にIDとパスワードの入力を求める仕組みです。IDとパスワードを知らない人は、アプリの画面までたどり着けなくなります。
私も今日、社内向けのWebアプリにBasic認証を設定し、IDとパスワードを社外に共有しないよう社内に案内しました。
Basic認証は、お客さまが開くホームページには使えません。IDとパスワードを知らないお客さまが、ホームページを見られなくなります。
PHPの設定を自分で変えられるなら、GMO Flatt Securityが挙げている暫定策もあります。PHPの設定で session.upload_progress.enabled=0 にする方法です。ただし同社は、14時の追記で「緩和にとどまり、攻撃自体は回避できない見込み」と書いています。脆弱性を塞ぐには、修正版の適用が必要です。
制作会社・保守会社に任せているサイトは、管理会社に3つを確認する
任せているサイトに修正版を適用するのは、管理会社です。23時までに、管理会社へ次の3つを確認するメールを送ります。私が今日送った依頼も、この3つです。
- このサイトがPHPで動いているか
- 動いている場合、修正版の適用が必要か
- 修正版が提供されない古いバージョンの場合、どのような措置を検討しているか
PHPの古いバージョンには、修正版が出ないはずです。PHPの公式サイトのサポート表では、2026年10月21日の時点でサポートが続いているのは8.2から8.5までで、8.1以前はサポートが終わっています。古いバージョンで動いているサイトは、修正版を適用する前に、バージョンを上げる作業が要ります。
私が依頼を送った管理会社からは、「こちらでも検知しており、現在対応策を確認しております」と返事が来ました。どのサイトをいつ直すかは、まだ分かっていません。返事が確認中でも、修正版が出たあとに、どのサイトがどのバージョンで動いているかを答えてもらう約束は取っておきます。
自分では契約していないサイトは、契約している人から管理会社へ依頼文を転送してもらう
自分で契約していないサイトは、管理会社と直接やりとりできません。管理会社へそのまま転送できる依頼文を作り、契約している人に送ります。依頼文には、上の3つの質問と、PHPの開発チームの告知へのリンクを入れます。
私も今日、関係する各所に、依頼文を付けたメールを送りました。転送先は、そのサイトを作った会社か、管理している会社です。
返事が届くまでは、誰がいつ脆弱性を塞ぐのか分かりません。依頼文には、返事の送り先として自分の名前を書いておきます。
業務で使うクラウドサービスは、提供元の告知を確かめる
クラウドサービスはサーバーを提供元が管理しているため、こちらでできるのは告知を確かめることです。サービスが急に使えなくなっても、告知を見ていれば、提供元の作業かどうかが分かります。
修正版が出たら、管理会社に適用したかを確かめる
セキュリティ会社のSansecは、修正版の公開から15分ほどで大量の攻撃が始まると見ています(SecurityWeek)。修正版が出ると、プログラムの差分から脆弱性の詳細も明らかになる見込みです。修正版が出たら、任せているサイトに適用したかどうかを管理会社に確かめます。
すぐに適用できないサイトは、修正するまでインターネットから切り離すことも検討するよう、CERT-EUは求めています(ITmedia)。
適用できたかどうかにかかわらず、サーバーの記録(ログ)は残しておくよう管理会社に頼みます。ログがないと、攻撃があったかどうかも、影響も調べられなくなると、GMO Flatt Securityは書いています。
23時までに、サイトの一覧を作る
23時までに、すべてのサイトの脆弱性を塞ぐことはできません。それでも、一覧にして4つに分ければ、自分で塞げるサイトと、誰に何を聞けばよいかが決まります。まずは、自分たちが持っているサイトを書き出すところから始めましょう。

