タイムズカーから、会員情報約660万件が漏れました。その中には、運転免許証の画像も含まれています。
しかし、どこから入られたのかは、まだ公表されていません。原因が分からないなかで、法人は何を学べるのでしょうか。
公式発表と、あくまで私の推測を分けて並べると、経路が公表される前でも、学ぶことは見えてきます。
タイムズカーで起きたこと
外部からの不正アクセスで、会員情報約660万件が持ち出されました。対象は、今の会員だけでなく、退会した人や入会手続きを終えていない人にも及びます。そのうち約160万件では、運転免許証の画像などの本人確認書類も漏れています。漏れた中でいちばん重いのは、運転免許証の画像です。
どこから漏れたか:公式発表
公式発表は、入られた経路を明らかにしていません。タイムズモビリティとパーク24の第1報から第3報までを並べると、次のとおりです(第1報、第2報、第3報)。
| 比べる点 | 第1報(9月25日) | 第2報(9月28日) | 第3報(9月29日) |
|---|---|---|---|
| 漏えい | 可能性がある | 第三者の取得を確認 | 本人確認書類の画像の漏えいを確認 |
| 件数 | 記載なし | 約660万件 | うち本人確認書類の画像は約160万件 |
| 対象者 | 会員、退会した会員 | 左に加え、入会手続きを終えていない人、タイムズビジネスサービスの会員 | 記載なし |
| 漏れた項目 | 氏名、住所、生年月日、電話番号、メールアドレス、会員番号、免許情報、本人確認書類など | 左とほぼ同じ。本人確認書類は「運転免許証画像など」と明記し、パスワードが加わった | 本人確認書類の画像の内訳:運転免許証、現住所確認書類(公共料金の請求書など)、学生証、家族確認書類 |
| パスワード | 項目になし | 復元できない形式で保管 | 記載なし |
| クレジットカード情報 | 項目になし | 漏えいなし | 記載なし |
| 入られた経路 | 記載なし | フォレンジック調査中 | 記載なし |
| 再発防止策 | 記載なし | 続報で公表 | 記載なし。個別メールでの案内を始め、24時間の問い合わせ窓口を設置 |
第2報で、漏えいは「可能性」から「確認」に変わり、パスワードが項目に加わりました。第3報で、本人確認書類の画像が漏れたのは約160万件だと分かり、公共料金の請求書などの画像も含まれていました。ほかに分かっているのは、検知から遮断まで約22時間かかり、そのあいだサービスを止めていないこと、連携先のJR西日本が自社への侵入はないと発表していることです。
どこから漏れたか:あくまで私の推測
ここからは公式発表ではなく、あくまで私の推測です。それぞれに、どんな続報が出たら外れるかを添えます。
1人ずつではなく、保存場所ごとの持ち出し
攻撃者は、会員情報をまとめて保存している場所から持ち出したのだと思います。根拠は、退会した人や入会途中の人の情報まで漏れていることです。盗んだパスワードで1人ずつログインする手口なら、退会した人のデータは出てきません。続報で、社員や委託先の管理用アカウントの乗っ取りが示されれば、この推測は外れます。
2016年にサポートが終わったTeedaが、トップページに残る
ここは推測ではなく、私が確かめた事実です。タイムズカーのトップページのソースコードに、Teedaというソフトの宣言と部品の読み込みが残っています(2026年9月29日に確認)。
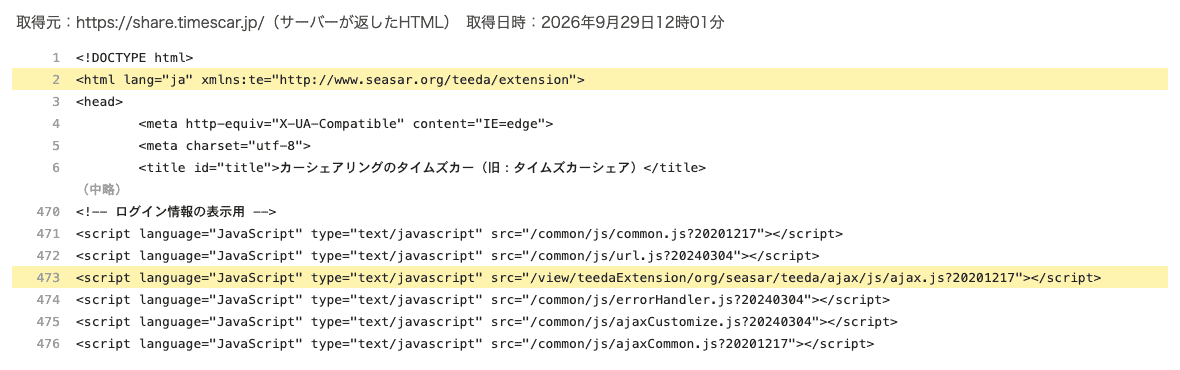
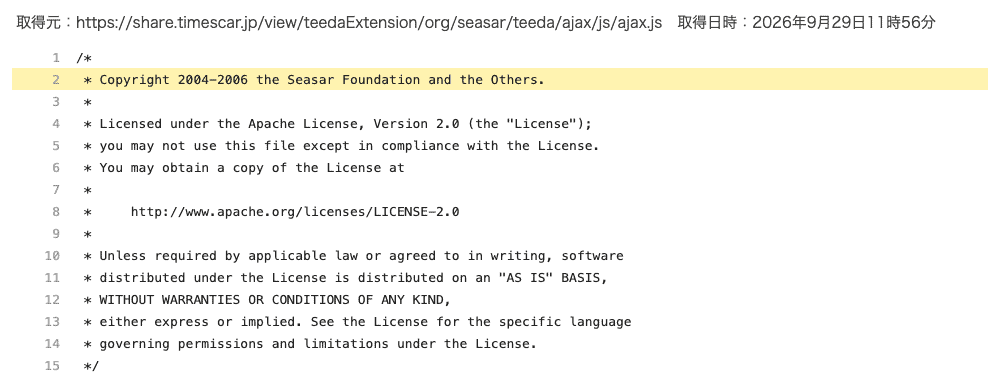
Teedaを作ったSeasarプロジェクトは、Teedaを含むほとんどのプロダクトのサポートを2016年9月26日で終えています。その後に見つかった弱点は直されません。ただし、これが入口だったかは分かりません。
漏れた情報の危険度:パスワードとカードは小さく、免許証の画像は大きい
パスワードは復元できない形式で保管され、クレジットカード情報は漏れていません。タイムズカーのアカウントやカードがそのまま使われる心配は、小さいです。
危険が大きいのは、免許証の画像です。顔写真、氏名、住所、生年月日が写った画像に、電話番号とメールアドレスがそろっています。約160万件では、住所を確かめるための公共料金の請求書などの画像も漏れています。本人になりすますための材料が、一式そろった状態です。
免許証の画像が使われうる経済犯罪
なりすましに使われる先は、1つではありません。
- 銀行口座の開設:偽造の免許証などで口座を開こうとした男3人を、神奈川県警などが2026年1月に再逮捕(神奈川新聞)
- クレジットカードの取得:撮影した免許証を、クレジットカードの不正取得に使う手口(日本経済新聞、2024年9月)
- 携帯電話の番号の乗っ取り:偽造の免許証で番号を別の会社へ移された神戸市の男性が、口座から約1千万円を不正に送金された(関西テレビ、2023年5月)
加えて、氏名や住所が正しく書かれた、タイムズカーを装ったメールやSMSが届くおそれもあります。
免許証の再交付では防げない
Q:免許証を再交付すれば、漏れた画像は使えなくなりますか。
A:なりません。再交付で番号の末尾は変わりますが、顔写真、氏名、住所、生年月日は変わりません。警視庁が案内する再交付の理由にも、情報の漏えいは入っていません。
犯罪収益移転防止法の改正で、画像による本人確認は2027年3月末に終わる
銀行や宅建業者など、本人確認を義務づけられた事業者の手続きは、犯罪収益移転防止法の施行規則で決まっています。2025年6月24日に公布された改正で、ネットでの本人確認のうち、書類の画像と顔の画像を送る方式と、書類のコピーを送る方式は、2027年4月1日に廃止されます。窓口での本人確認も、2026年3月6日に公布された改正で、最短で2027年4月1日から免許証などのICチップの読み取りが求められます(警察庁のQ&A)。
それまでは、漏れた画像が悪用される余地が残ります。
法人が学ぶこと:何を、いつまで持つか
漏れるかどうかは基本の管理で決まり、漏れたときの被害の大きさは、何を持ち続けていたかで決まります。今回の事案では、その両方が表に出ました。引き出せるのは、次の3つです。
- サポートが終わったソフトを使い続けない:情報漏えい対策の基本中の基本。Teedaは、サポート終了から約10年たった今も残っている。入口がどこであれ、この基本ができていなかったことは事実である。自社のシステムが使う部品とサポート期限を一覧にしておけば、終わる前に入れ替えを決められる
- 退会した人のデータを持ち続けない:今回は、退会した人と入会途中の人のデータまで漏れた。個人情報保護法第22条は、不要になった個人データを遅滞なく消去する努力義務を定めている。退会後の保存期間と消す時期を、先に決めておく
- 免許証の画像は、保存義務の範囲だけ持つ:宅建業者など、犯罪収益移転防止法で本人確認を義務づけられた事業者は、確認記録を7年間保存する義務があり(国土交通省の資料)、書類の写しを記録に添付する場合もある。義務のある記録は、7年間、厳重に保存し、期間を過ぎたものと義務のない画像は消す
ユーザーがやる対策
最後に、情報を預けていたユーザーの対策です。最初にやるのは、信用情報機関への本人申告です。
- 信用情報機関への本人申告:自分の名義でローンやカードの申込があったとき、金融機関が審査でその申込を慎重に確かめるようになる。全国銀行個人信用情報センターは手数料500円。日本信用情報機構(JICC)でも登録できる。預金口座の開設では参照されない
- タイムズカーを名乗るメールやSMSのリンクを開かない:確かめるときは、公式アプリか、自分で登録したブックマークから開く
- 使い回したパスワードの変更:同じパスワードを使うほかのサービスや、タイムズカーと連携していたWESTER IDが対象
- スマホが急に圏外になったら、すぐ携帯会社へ連絡:先の事例では、番号の乗っ取りから送金まで15分だった
顧客や社員から問い合わせを受けたら、この4つを案内してみてはいかがでしょうか。


