Webサイトの来訪者の動きを分析したり、メールやLINEの配信をしたりするために、顧客のデータを外部のサービスに預けている会社は多いと思います。そうしたサービスは、ほかのツールとつなぐための認証情報(APIキー、シークレットキー、アクセストークン)も預かっています。
2026年11月13日、CXプラットフォーム「KARTE」を運営するプレイドが不正アクセスを受け、16日には、利用企業が設定した外部連携用の認証情報まで漏れたと公表しました。KARTEを使っていた会社や、同じように顧客データを外部サービスに預けている会社は、委託先が破られた日に何を止めればよいのでしょうか?
最初に止めるのは、KARTEに預けていた外部連携用の認証情報
最初に止めるのは、KARTEに預けていた外部連携用の認証情報(APIキー、シークレットキー、アクセストークン)です。 認証情報が使える状態のままだと、攻撃者は委託先を通らずに、自社のほかのツールへ直接入れるおそれがあります。
プレイドの発表によると、第三者は11月13日未明、同社のサーバーの脆弱性を突いてシステムとデータベースにつなぐ認証情報を盗み、データを外に読み出しました。漏えいが確かめられたのは次の3つです。
| 漏れたもの | 件数 | 利用企業への影響 |
|---|---|---|
| KARTEのアカウントのメールアドレス | 79,249件 | 同社を名乗る不審なメールが届くおそれ |
| 外部サービスとつなぐための認証情報(シークレットキー、アクセストークンなど) | 調査中 | つないでいた先のツールに入られるおそれ |
| 利用企業が取り込んだ顧客データの一部 | 調査中 | 顧客の個人情報が含まれる可能性 |
プレイドは利用企業に、連携に使っている認証情報を無効にするよう求めています。個別に連絡を受けてまだ対応していない企業には、急いで対応するよう書いています。
KARTEが止まっても、KARTEに渡した認証情報は使える状態のままです。 認証情報を発行したのは利用企業なので、利用企業が無効にする必要があります。
認証情報を止めるために、どこに何を渡したかを先に把握しておく
では、なぜ破られた日にすぐ止められない会社が出るのでしょうか。どのサービスに、どの認証情報を、誰が渡したかが、一覧になっていないからだと思います。
外部連携用のAPIキーやアクセストークンは、マーケティングの担当者が配信ツールや広告の管理画面で発行し、そのまま忘れられることが多いはずです。破られた日に一覧が無ければ、まず認証情報を探すところから始めることになります。
IPAの「情報セキュリティ10大脅威 2026」の組織向けでは、「サプライチェーンや委託先を狙った攻撃」が2位でした。前の年も2位です。委託先が破られることは、もう珍しい出来事ではありません。
一覧には、次の項目があれば足ります。
- サービスの名前と、そのサービスに渡した認証情報の種類(APIキー、アクセストークンなど)
- その認証情報でつながっている先のツール(メール配信、広告、顧客管理など)
- 認証情報を発行した人と、発行した日
- 無効にしたときに止まる業務
顧客への説明は、委託先ではなく自社が負う
では、顧客への説明は誰がするのでしょうか。顧客のデータを預けたのは自社なので、委託先が破られても、顧客への説明と国への報告は自社に残ります。
個人情報保護法は、個人データの扱いを外に任せる会社に、任せた先を監督する責任を負わせています(第25条)。漏えいが起き、1,000人を超えるときなどは、個人情報保護委員会への報告と本人への通知が要ります。速報は、概ね3〜5日以内が目安です。
今回、KARTEを使っていた求人サイトの「工場ワークス」は、会員の氏名、住所、メールアドレス、電話番号、生年月日などが見られたり取られたりした可能性を、自社で公表しました。
委託先の調査では、どの利用企業のどの項目が漏れたかが分かるまでに時間がかかります。プレイドも、顧客データの項目と件数は調査中としています。委託先の発表を待つ間に、自社がKARTEに何を取り込んでいたかを自社で洗い出しておけば、通知の準備を先に進められます。
破られた日にやることを、順番で決めておく
最後に、委託先が破られたと知った日は、何から手をつければよいのでしょうか。認証情報を無効にする、預けたものを洗い出す、顧客と国への連絡を準備する、の順です。
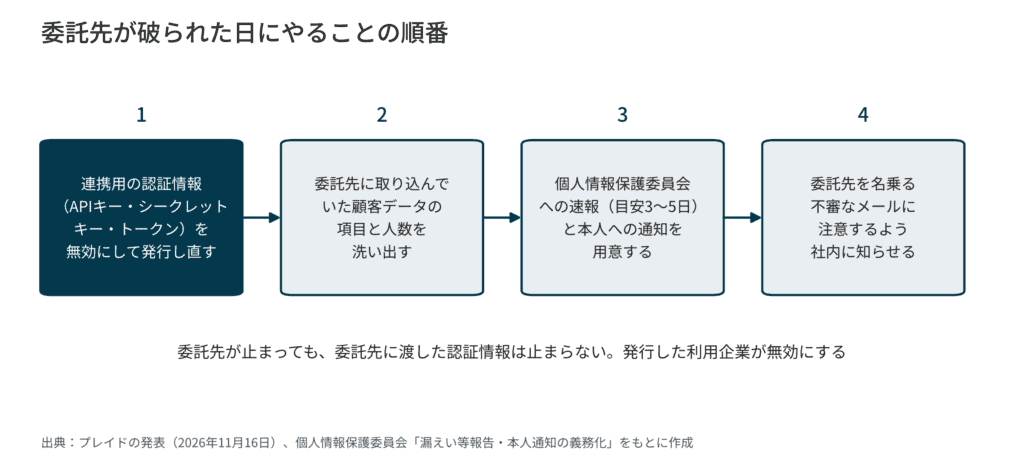
- その委託先に渡した外部連携用の認証情報を、すべて無効にして発行し直す
- その委託先に取り込んでいた顧客データの項目と、おおよその人数を洗い出す
- 委託先からの連絡と公表を待ちながら、個人情報保護委員会への速報と本人への通知の文面を用意する
- 委託先を名乗る不審なメールに注意するよう、社内に知らせる
認証情報を無効にすると、つないでいたツールの配信や連携も止まります。止まった間の取りこぼしの多くは後から取り戻せるはずですが、漏れた顧客の情報は戻りません。
自社で使っている外部サービスを書き出し、それぞれに渡しているAPIキーやアクセストークンの一覧を作ってみてはいかがでしょうか。 一覧があれば、次に委託先が破られた日の最初の1時間でやることが決まります。

