nginx(エンジンエックス)は、Webサイトを届けるサーバーのソフトウェアです。調査会社W3Techsによると、国内のサーバーを使い、ソフトウェアの種類が分かるWebサイトの約6割がnginxで動いています。
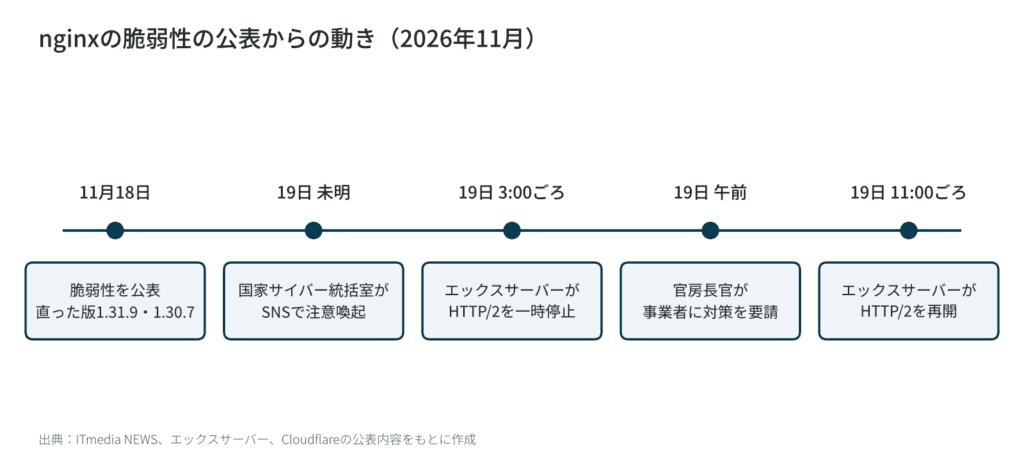
11月18日、このnginxに、外からサーバーを乗っ取られるおそれのある「緊急」の脆弱性が公表されました。翌19日には木原稔官房長官が記者会見で、nginxを使う事業者に「必要な措置を取ることをお願いしたい」と呼びかけています。サーバーを自分で管理していない会社は、自社のサイトや予約画面が対象かどうかを、どう確かめればよいのでしょうか?
自社のサイトがnginx対象かは、誰がサーバーを管理しているかで確かめ方が変わる
最初に確かめるのは、サイトのサーバーを誰が管理しているかです。レンタルサーバーやクラウドのサービスを使っているなら、その事業者のお知らせを見ます。自社や制作会社がサーバーを持っているなら、nginxの版とHTTP/2の設定を確かめます。
レンタルサーバーやWeb制作のサービス、予約システムのSaaSは、サーバーの更新を事業者が行います。たとえばエックスサーバーは11月19日の午前3時ごろから、HTTP/2という通信の方式を一時的に止めて対策し、お知らせで利用者の作業は不要と書いています。Cloudflareも、公表前に自社の配信網の修正を終え、Cloudflareを経由する通信は利用者の対応は不要としています。ただし、Cloudflareを通らない入口(DNSの設定だけで使う場合など)は対象外です。
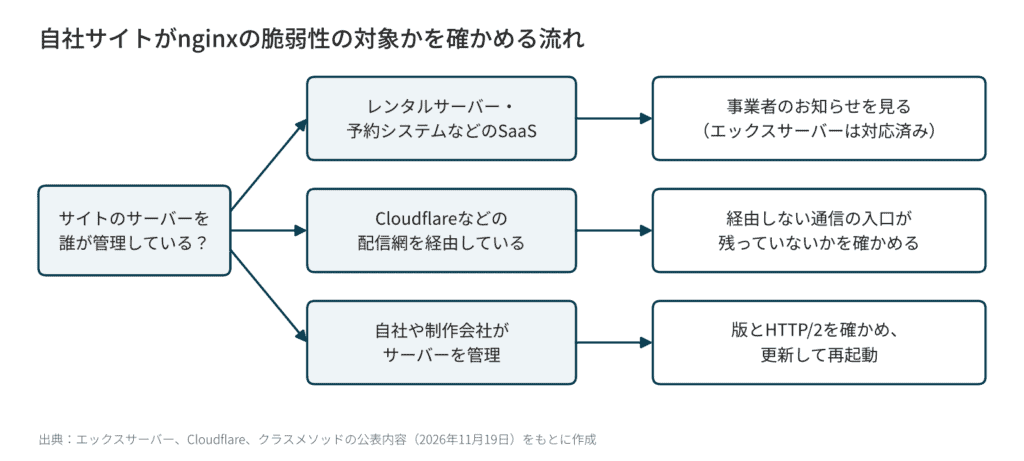
自社や制作会社がサーバーを管理している場合は、委託先に次の3つを聞けば対象かどうかが決まります。
| 委託先に聞くこと | 対象になる答え | 対象にならない答え |
|---|---|---|
| Webサーバーのソフトウェアはnginxか | nginxまたはNGINX Plus | Apache、IISなど別のソフトウェア |
| nginxの版はいくつか | 1.9.5〜1.30.6、または1.31.0〜1.31.8 | 1.30.7以上、または1.31.9以上 |
| HTTP/2を有効にしているか | 有効 | 無効(http2 off) |
nginxの脆弱性は、HTTP/2を使うと外から命令を実行されるおそれがある
今回の2件は、HTTP/2を有効にしているnginxで起きます。攻撃者がHTTP/2の通信を大量に送ると、サーバーの上で好きな命令を実行できてしまうおそれがあります。
番号はCVE-2026-123007とCVE-2026-123633で、F5は深刻度を示すCVSS(第4版)で9.2を付けています。クラスメソッドの検証記事によると、1件目は1.9.5から、2件目は1.19.7から影響があり、直った版は1.31.9と1.30.7です。2件目は、nginxが受けた通信を奥のサーバーへ渡す使い方で、接続の上限が足りなくなったときに起きます。
Cloudflareのまとめでは、攻撃に使う通信はアクセスの記録に残りません。セキュリティ企業のRapid7の検証では、1件目で命令を実行させるには約128GBの通信が必要で、1秒に1ギガビットの回線なら約17分かかります。ITmediaの報道では、官房長官は19日の時点で被害の報告は受けていないと述べています。
委託先のサーバーで確かめるコマンドは3つ
委託先や社内の担当者がサーバーに入れるなら、次の3つで対象かどうかが分かります。版が古く、HTTP/2が有効なら、直った版に更新してnginxを再起動します。
- `nginx -v` でnginxの版を表示する。LinuxのパッケージではOSの会社が修正を古い版の番号のまま入れることがあるので、その場合はOSの会社の勧告と照らす
- `nginx -T | grep -E “http2|listen”` で設定を表示し、http2 の記述があるかを見る
- `curl –http2 -sS -o /dev/null -w ‘%{http_version}’ https://自社のドメイン/` を実行し、2と出ればHTTP/2で通信している
更新した後は、reload(設定の読み直し)ではなく restart(再起動)をします。クラスメソッドとCloudflareは、reloadでは動いているプログラムが入れ替わらないと書いています。
すぐ更新できないなら、HTTP/2を止めて待つ
直った版にすぐ更新できないときは、HTTP/2を止めると今回の2件は防げます。nginx 1.25.1以降は設定に `http2 off;` と書き、それより古い版はlistenの行からhttp2を外します。
HTTP/2を止めても、サイトは古い方式のHTTP/1.1で表示されます。ただし、gRPCのようにHTTP/2が前提の仕組みは動かなくなります。エックスサーバーも、止めていた間はHTTP/2が前提のプログラムが正しく動かなかった可能性があると書いています。
AWSでは、どの入口からnginxに届くかで対応が分かれます。クラスメソッドによると、CloudFront(gRPCを使わない設定)や、ALBの初期設定(HTTP1)を通る通信はHTTP/1.1でnginxに届きます。一方、ALBをHTTP2やgRPCで設定している場合、NLBを通る場合、EC2をインターネットに直接公開している場合は、HTTP/2が届くので更新が要ります。
予約画面や問い合わせフォームを外部のSaaSで動かしているなら、そのサービスのお知らせに、nginxの今回の脆弱性への対応が載っているかを今日のうちに見てはいかがでしょうか。載っていなければ、上の表の3つを問い合わせると、答えが一度で返ってきます。

